最近一個朋友,上了高防的CDN,最後還是被抓到源IP打的招架不住,後來問了問高防CDN的人,人家給出了個說法是要屏蔽censys的掃描,這樣的能大大減少源IP洩露的風險,IDGlobal 這裡也分享給大家,有備無患,看到的盡量就屏蔽一下哈。
Censys能搜索到域名對應的後端IP,它會掃描所有IP的80 8000 8080 443 4433端口,甚至會掃描https SSL域名證書,蒐集到的信息再公佈到網絡上,很多黑客都是使用這玩意找到你的源站IP。
Censys自己也知道這樣的情況,所以給出了屏蔽的選項,只要你屏蔽他的蜘蛛,就可以防止黑客使用Censys進行掃碼。
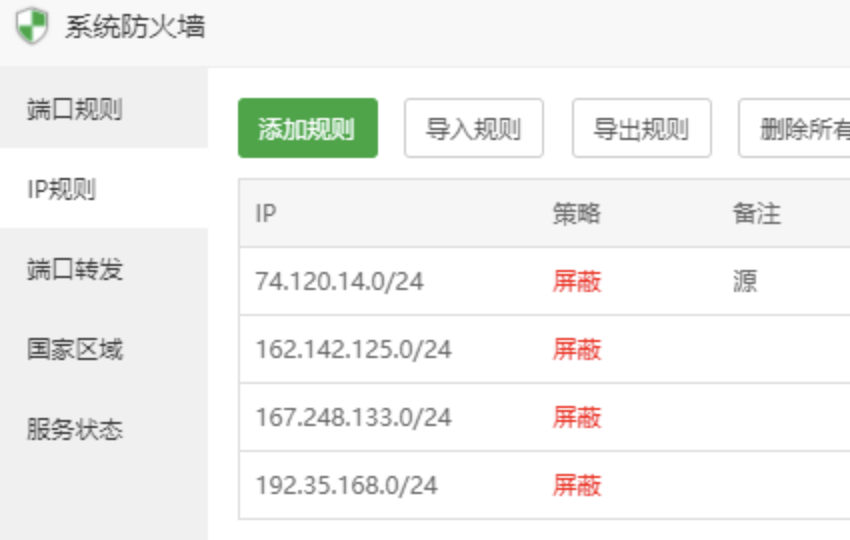
我們以寶塔面板為例的話,在防火牆裡面,禁止如下IP訪問即可:
CIDR版本:
74.120.14.0/24
162.142.125.0/24
167.248.133.0/24
192.35.168.0/23
比如 IDGlobal 這麼設置的:
ip段版本:
74.120.14.0 – 74.120.14.255
162.142.125.0 – 162.142.125.255
167.248.133.0 – 167.248.133.255
192.35.168.0 – 192.35.169.255
還有個比較方便的設置方式,那就是屏蔽Censys爬蟲機器人user-agent
官方公佈UA為:Mozilla/5.0 (compatible; CensysInspect/1.1; +https://about.censys.io/)
我們只需在寶塔nginx防火牆 – User-Agent過濾,添加Censys|即可。其中“|”為分隔符,也需要添加。